Аналитика банка выявили схему, в которой злоумышленники получают полный контроль над телефоном жертвы. Если раньше мошенники выманивали код из СМС, то теперь они убеждают пользователя установить вредоносное приложение.
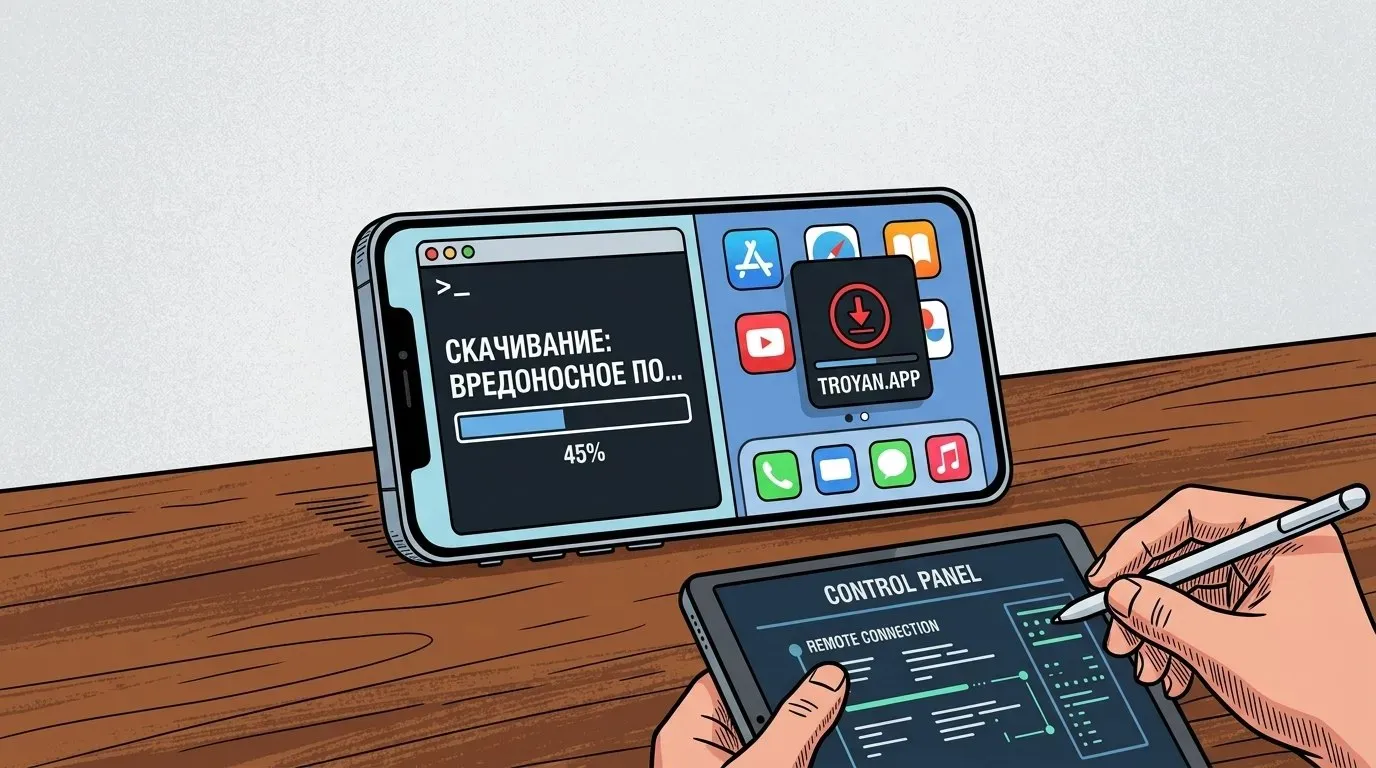
Изображение сгенерировано нейросетью
Мошенники требуют перейти по ссылке, скачать файл или установить приложение. Под предлогом «обновления банковского сервиса», «программы для защиты средств» или «утилиты для проверки устройства» они предлагают установить вредоносное ПО. Внешне такие программы кажутся безобидными, но вредоносный код открывает злоумышленникам доступ к телефону и его данным.
Заместитель руководителя департамента по обеспечению безопасности и вице-президент ВТБ Дмитрий Саранцев отметил, что современные вредоносные программы полностью контролируют устройство. Мошенники удаленно нажимают на экран смартфона, читают входящие СМС и подменяют интерфейс банковского приложения на идентичного «двойника». Так злоумышленники получают все доступы к банковским приложениям пользователя.